

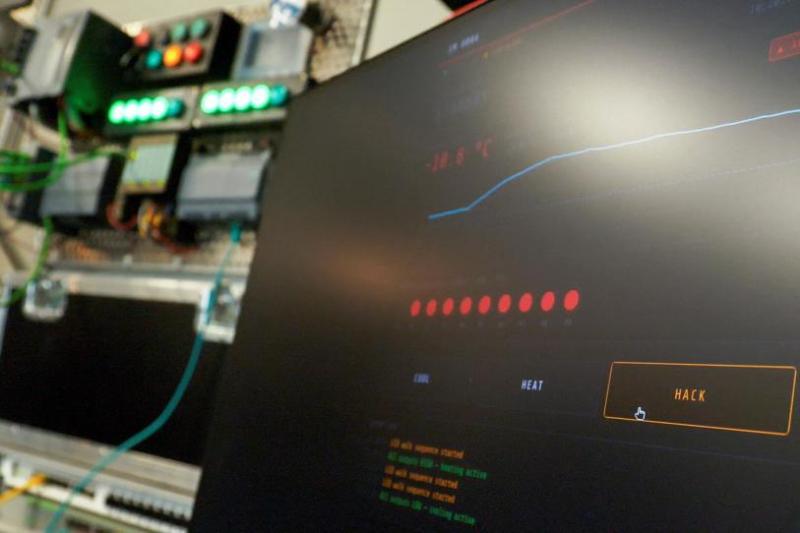
17 noviembre 2026.- (EXONLINE) Cerca de 200 sitios web de empresas y organizaciones internacionales fueron afectados por un ciberataque que tenía como objetivo obtener información financiera de los usuarios, sustraer criptomonedas e instalar código malicioso en dispositivos Apple.
Entre las páginas comprometidas se encuentran las de la cadena británica BBC, CNN, Zoom, IKEA, Air France-KLM, Salesforce, GitLab, Equifax y HSBC. En México, el reporte identificó el dominio de HSBC México, aunque advirtió que podrían existir otros casos en distintas partes del mundo.
De acuerdo con el investigador de seguridad Scott Helme, quien detectó la operación, los atacantes introdujeron código JavaScript malicioso en herramientas alojadas en Optimizely, una plataforma que utilizan distintas compañías para personalizar y optimizar la experiencia de sus visitantes.
El código habría alcanzado páginas de aproximadamente 178 organizaciones de diferentes sectores y países, entre ellos México, Hong Kong, Estados Unidos, Singapur, Canadá, Reino Unido, Australia, Vietnam, Egipto y Taiwán.
La investigación de Helme señala que los programas infiltrados buscaban modificar las direcciones de pago en criptomonedas para sustituirlas por las billeteras digitales de los atacantes.
Además, el código intentaba capturar números de tarjetas bancarias cuando los usuarios introducían sus datos de pago, sustraer cookies y realizar capturas de pantalla de los dispositivos.
Otra de las funciones identificadas consistía en instalar código de explotación dirigido a equipos con sistema operativo iOS, con el propósito de comprometer dispositivos de Apple.
El investigador informó que las billeteras de criptomonedas vinculadas con los atacantes habían recibido alrededor de 7 mil 40 dólares durante un periodo aproximado de nueve horas, el pasado 16 de noviembre.
Por su parte, la empresa de ciberseguridad HudsonRock también encontró indicios de que los sitios afectados habían distribuido código malicioso a quienes los visitaban.
Sin embargo, Reuters señaló que no pudo determinar de inmediato si el programa había conseguido ejecutar sus objetivos en todos los casos ni cuántos usuarios pudieron resultar afectados.
Tras conocerse el incidente, Optimizely informó que identificó y logró contener un problema de seguridad que afectó a algunos clientes de su servicio Web Experimentation.
La compañía aseguró que bloqueó la ruta vulnerable, eliminó el código que había sido introducido sin autorización y se comunicó directamente con los clientes afectados.
Scott Helme indicó que la mayor parte del código malicioso ya había sido retirada de los sitios involucrados.
Salesforce, por su parte, informó que investigaba modificaciones no autorizadas en los scripts de Optimizely y que los desactivó de manera preventiva.
Equifax también inició una revisión del incidente y dejó de utilizar la plataforma. La compañía aseguró que, hasta el momento de su comunicado, no había encontrado pruebas de que sus propios sistemas hubieran sido comprometidos.

Deja una respuesta